*INDIA CRIME NEWS एसटीएफ उत्तराखण्ड की बड़ी कार्रवाई,काशीपुर में अवैध अन्तराष्ट्रीय कॉल सेन्टर/डिजिटल एक्सचेंज का भंडाफोड़*
*प्राप्त इनपुट पर एसटीएफ की साइबर क्राइम कुमाऊँ यूनिट की बड़ी कार्यवाही*
*काशीपुर में NS Enterprise के नाम से संचालित टेलीकॉम सेटअप में अवैध टेलीकॉम गतिविधियों का खुलासा*
*SIP कनेक्शन के माध्यम से ILD गेटवे बाईपास तथा ऑटोमेटेड/रोबो कॉलिंग किए जाने के संबंध में महत्वपूर्ण तकनीकी साक्ष्य प्राप्त।*
*कंप्यूटर सिस्टम में Linux आधारित वर्चुअल मशीन, FreePBX लॉगिन, रिमोट एक्सेस सॉफ्टवेयर एवं SSH क्लाइंट से संबंधित डिजिटल साक्ष्य संकलित।*
*जियो एवं एयरटेल कनेक्टिविटी, SIP उपकरणों, नेटवर्किंग डिवाइस तथा मोबाइल फोन सहित इलेक्ट्रॉनिक उपकरण बरामद।*
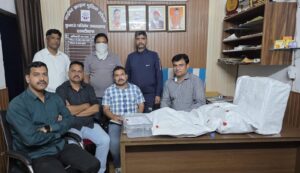
*प्रकरण में 01 अभियुक्त को किया गया गिरफ्तार, अन्य सहयोगियों की भूमिका की जा रही है जांच।*
*STF द्वारा एक माह की अवधि में सिम बॉक्स/अवैध टेलीकॉम सेटअप से सम्बन्धित 03 अभियोग पंजीकृत 04 अभियुक्त को भेजा सलाखो के पीछे*
मुख्यमंत्री, उत्तराखण्ड के निर्देशों एवं पुलिस महानिदेशक, उत्तराखण्ड दीपम सेठ के दिशा-निर्देशन में प्रदेश में साइबर अपराधों की रोकथाम तथा साइबर अपराधियों के विरुद्ध प्रभावी कार्रवाई के क्रम में स्पेशल टास्क फोर्स उत्तराखण्ड द्वारा निरंतर कार्रवाई की जा रही है। इसी क्रम में पुलिस महानिरीक्षक, एसटीएफ/साइबर नीलेश आनन्द भरणे, वरिष्ठ पुलिस अधीक्षक एसटीएफ अजय सिंह के नेतृत्व में एसटीएफ की साइबर क्राइम पुलिस स्टेशन कुमाऊँ परिक्षेत्र, रुद्रपुर की टीम द्वारा प्राप्त तकनीकी इनपुट के आधार पर जनपद ऊधमसिंहनगर के काशीपुर क्षेत्र में NS Enterprise के नाम से संचालित एक संदिग्ध कॉल सेन्टर/डिजिटल एक्सचेंज का भंडाफोड़ किया गया है।
राज्य को साइबर अपराध मुक्त बनाने तथा साइबर अपराधों में प्रयुक्त होने वाले अवैध टेलीकॉम नेटवर्क एवं तकनीकी संसाधनों पर प्रभावी अंकुश लगाने के दृष्टिगत एसटीएफ द्वारा निरंतर इनपुट विकसित कर निगरानी की जा रही थी। इसी क्रम में काशीपुर क्षेत्र में संचालित एक संदिग्ध टेलीकॉम सेटअप के संबंध में महत्वपूर्ण इनपुट प्राप्त हुआ, जिसमें SIP कनेक्शन के माध्यम से ILD गेटवे बाईपास एवं ऑटोमेटेड/रोबो कॉलिंग किए जाने की आशंका व्यक्त की गई थी, जिससे 21 दिवस के अन्दर 45, 453 आउटगोइंग कॉल की जानी प्रकाश में आयी थी। उक्त सूचना की गंभीरता को देखते हुए एसटीएफ एवं साइबर क्राइम कुमाऊँ यूनिट द्वारा दूरसंचार विभाग की टीम के साथ संयुक्त रूप से कार्रवाई करते हुए मौके पर तकनीकी जांच एवं निरीक्षण किया गया। जांच के दौरान संदिग्ध टेलीकॉम सेटअप से संबंधित इलेक्ट्रॉनिक उपकरण एवं महत्वपूर्ण डिजिटल साक्ष्य प्राप्त हुए, जिनके आधार पर 01 अभियुक्त नईमुद्दीन पुत्र जाहिद हुसैन, निवासी मनकुआ मकसूदपुर, थाना डिलारी, जनपद मुरादाबाद, उत्तर प्रदेश के विरुद्ध वैधानिक कार्रवाई की गयी।
*तकनीकी जांच में क्या-क्या सामने आया*
मौके पर उपलब्ध कंप्यूटर सिस्टम की जांच के दौरान Linux आधारित वर्चुअल मशीन तथा FreePBX लॉगिन पाया गया। इसके अतिरिक्त सिस्टम में रिमोट एक्सेस सॉफ्टवेयर, SSH क्लाइंट एवं व्हाट्सएप वेब से संबंधित डिजिटल साक्ष्य भी प्राप्त हुए। जांच के दौरान उपलब्ध सिस्टम लॉग्स, वर्चुअल मशीन से संबंधित तकनीकी डेटा तथा संबंधित व्हाट्सएप चैट को सुरक्षित किया गया है। व्हाट्सएप चैट में SIP ट्रंक, SIP केबल एवं इंटरनेट कनेक्शन से संबंधित बातचीत भी पाई गई, जिसे प्रकरण की विवेचना के लिए महत्वपूर्ण मानते हुए सुरक्षित किया गया।
कंप्यूटर सिस्टम एवं वर्चुअल मशीन का RAM Dump तथा अन्य तकनीकी लॉग्स संकलित किए गए हैं, ताकि संबंधित डिजिटल गतिविधियों, सिस्टम के उपयोग एवं संभावित संचार व्यवस्था के संबंध में विस्तृत तकनीकी विश्लेषण किया जा सके। बरामद इलेक्ट्रॉनिक उपकरणों तथा डिजिटल साक्ष्यों की जांच के आधार पर अन्य संभावित संलिप्त व्यक्तियों एवं गतिविधियों के संबंध में भी जानकारी जुटाई जा रही है।
*अपराध करने का तरीका (Modus Operandi)*
1. *फर्म की आड़ में संदिग्ध टेलीकॉम सेटअप का संचालन:* अभियुक्त द्वारा NS Enterprise के नाम से फर्म स्थापित कर काशीपुर में कार्यालय किराये पर लिया गया तथा इंटरनेट एवं SIP कनेक्शन प्राप्त कर फर्म की आड़ में अवैध टेलीकॉम सैटअप स्थापित धोखाधड़ी की जा रही थी।
2. *इंटरनेट एवं SIP कनेक्शन के माध्यम से कॉलिंग गतिविधियां:* कार्यालय में कंप्यूटर सिस्टम, जियो एवं एयरटेल कनेक्टिविटी, SIP उपकरणों तथा अन्य नेटवर्किंग डिवाइस के माध्यम से टेलीकॉम सेटअप संचालित किया गया था। इन संसाधनों के उपयोग एवं उनके माध्यम से कॉलिंग गतिविधियों की जा रही थी।
3. *ILD गेटवे बाईपास एवं रोबो कॉलिंग:* दूरसंचार विभाग से प्राप्त इनपुट के अनुसार, उक्त SIP कनेक्शन के माध्यम से ILD गेटवे बाईपास किए जाने तथा कम अवधि की ऑटोमेटेड/रोबो कॉलिंग (ऐसी कॉलिंग जिसमें सॉफ्टवेयर या तकनीकी सिस्टम के माध्यम से बिना किसी व्यक्ति द्वारा प्रत्येक कॉल किए, एक साथ बड़ी संख्या में लोगों को स्वचालित फोन कॉल की जाती हैं। इन कॉलों का उपयोग प्रचार, रिकॉर्डेड संदेश भेजने अथवा साइबर धोखाधड़ी जैसी गतिविधियों में किया जा सकता है) की जा रही थी।
4. *वर्चुअल मशीन एवं तकनीकी सॉफ्टवेयर का उपयोग:* कंप्यूटर सिस्टम की जांच के दौरान Linux आधारित वर्चुअल मशीन, FreePBX लॉगिन, रिमोट एक्सेस सॉफ्टवेयर एवं SSH क्लाइंट पाए गए।
6. *डिजिटल एवं संपर्कों की जांच:* मौके पर उपलब्ध कंप्यूटर सिस्टम में व्हाट्सएप वेब से संबंधित डिजिटल साक्ष्य प्राप्त हुए। व्हाट्सएप चैट में SIP ट्रंक, SIP केबल एवं इंटरनेट कनेक्शन से संबंधित बातचीत पाई गई।
*अभियुक्त* –
नईमुद्दीन पुत्र जाहिद हुसैन, निवासी मनकुआ मकसूदपुर, थाना डिलारी, जनपद मुरादाबाद, उत्तर प्रदेश।
*बरामदगी*
01 कंप्यूटर
03 जियो राउटर।
01 एयरटेल राउटर।
01 SETU VTEP उपकरण।
पेन ड्राइव, मोबाईल फोन एवं अन्य नेटवर्किंग उपकरण।
कंप्यूटर सिस्टम एवं वर्चुअल मशीन